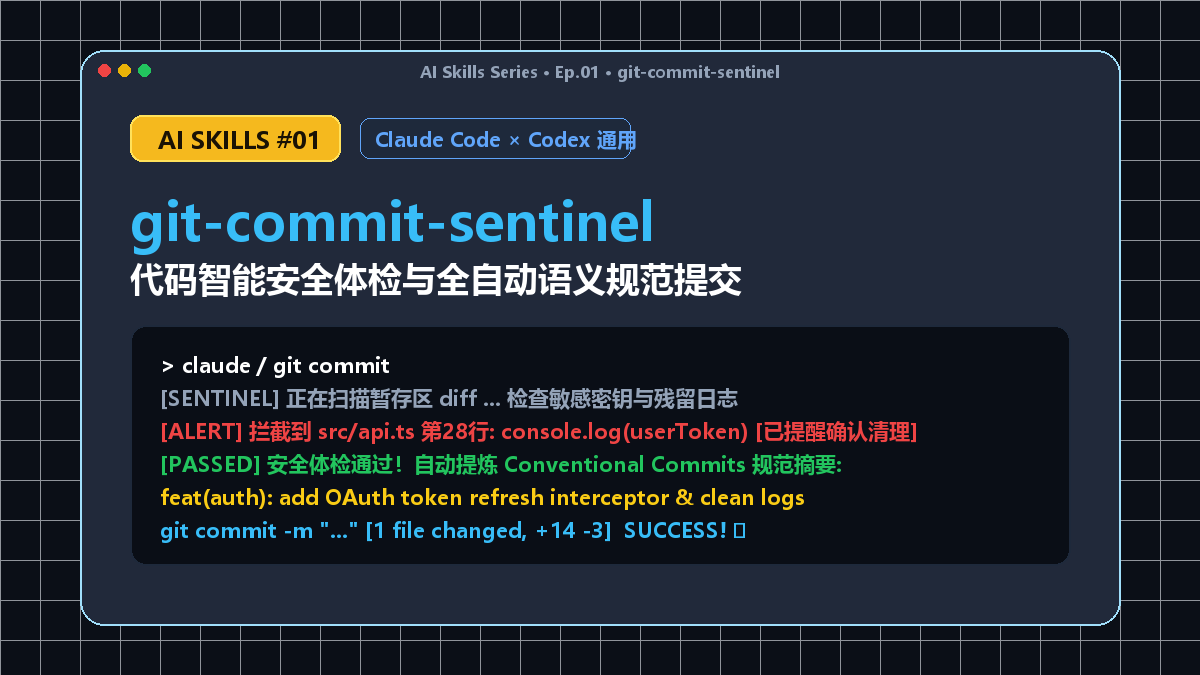
 ▲ git-commit-sentinel 代码智能安全体检与全自动语义规范提交
导读:你是否也经历过这样的场景:临近下班改了十几个文件,随手敲下一个
git commit -m "fix bug"或update就推上了分支,结果第二天 Code Review 直接被架构师当众挂出?更严重的是,有时无意间残留的console.log(userToken)甚至硬编码的第三方云 API Key 被提交到了公开仓库,直接引发严重的安全事故与告警!
今天【一天一个强大的 AI Skills】第一期,我们将彻底终结这一困境——为你深度拆解并带来可以在 Claude Code 与 OpenAI Codex(包含 Cursor / Antigravity)双端无缝通用 的神级技能包:git-commit-sentinel。
⚡ 极客快速通道:本期 git-commit-sentinel 官方完整交付包已全量同步至夸克网盘,👉 点击此处直接直达夸克网盘一键免密转存下载(永久有效 · 免提取码 · 零门槛免费获取)。
一、开发者痛点:手写 Git Commit 为什么又慢又危险?
在现代软件工程中,Git Commit 是代码库版本演进的“黑匣子记录仪”。一份高质量的提交历史,能够让团队追溯 Bug、自动化生成 CHANGELOG、持续集成发布(CI/CD)如丝般顺滑。
然而,在日常开发的高压节奏下,大多数开发者往往面临以下三个折磨人的顽疾:
1. “敷衍式”提交弥漫,历史记录形同虚设
“update”、“fix”、“wip”、“test again”……相信每个团队的 Git Log 里都有这样的“灾难现场”。当线上突发故障需要回滚排查时,面对几十个毫无语义的提交,根本无从下手。
2. 残留调试日志与私密密钥频频失守
本地排查 Bug 时写下的 console.log、Python 中的 print(debug_info)、断点 debugger,很容易在 git add . 的一瞬间被打包提交。更有甚者,开发环境配置的私钥、测试 Token、内部服务 IP,一旦随代码推送到公网,将直接给企业带来毁灭性的安全隐患。
3. Conventional Commits 规范虽好,手动编写太费脑
业界公认的 Conventional Commits(约定式提交规范) 虽能带来清晰的版本控制,但要人工准确判断属于 feat、fix、refactor、perf 还是 chore,还要规范英文描述、罗列清晰的改动影响模块,改一次代码耗费 5 分钟写提交信息,极大拉低了开发心流。
二、架构剖析:git-commit-sentinel 的三阶拦截与生成机制
git-commit-sentinel 作为一个专门针对 AI 编程智能体(Coding Agent)设计的守门员 Skill,其本质是在开发者下达提交指令与实际执行底层 git commit 之间,构建了一道毫秒级自愈与智能决策流水线。
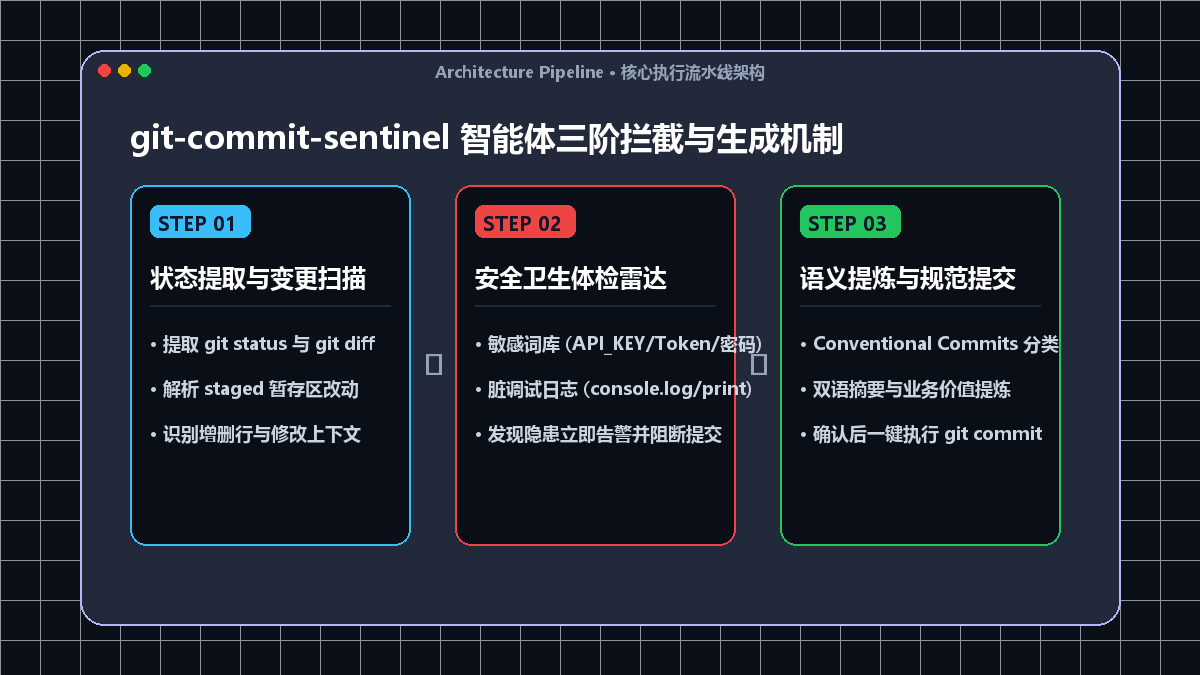 ▲ git-commit-sentinel 核心执行流水线架构
整个 Skill 的运行逻辑分为严格的三大阶段:
阶段 1:状态感知与差异深度解析 (State & Diff Analysis)
- 自动调用
git status与git diff,精准锁定所有处于修改(unstaged)或已暂存(staged)的文件清单。 - 智能过滤大体积二进制文件、锁定锁文件(如
package-lock.json、pnpm-lock.yaml),精准提取具有业务逻辑属性的代码差异块(Hunks)。
阶段 2:安全卫生体检雷达 (Security & Hygiene Radar)
这是 Sentinel 的核心护城河。在代码进入提交阶段前,内置的静态分析雷达会对变更代码行进行敏感词模式与临时调试代码扫描:
– 敏感信息模式:匹配 API_KEY、bearer token、private_key、secret、password 等关键词及高熵值哈希字符串。
– 脏代码扫描:匹配各主流语言的临时打印语句(console.log、print(...)、fmt.Println、debugger、TODO: temporary)。
– 主动阻断告警:一旦发现隐患,Agent 会立刻中断提交流程,向开发者发出清晰的高亮告警,并在开发者确认清理或授权后方可继续。
阶段 3:语义推断与 Conventional Commits 双语生成
当安全体检通过后,大模型凭借深度的上下文理解能力,对代码改动的业务动机(Why)与实际影响范围(Scope)进行抽象升华:
– 严格遵循 Angular / Conventional Commits 标准格式:<type>(<scope>): <清晰简短的英文概括>。
– 自动生成中文版【核心改动说明】与【影响范围模块清单】,兼顾国际化开源规范与国内团队沟通效率。
三、真实效果对比:从隐患报警到架构级规范提交
为了验证 git-commit-sentinel 的实战能力,我们在测试环境中模拟了两个典型场景。
场景 1:危险代码与残留日志的主动拦截
当我们故意在用户登录逻辑中注入了临时调试日志和硬编码 Token 时,触发提交操作:
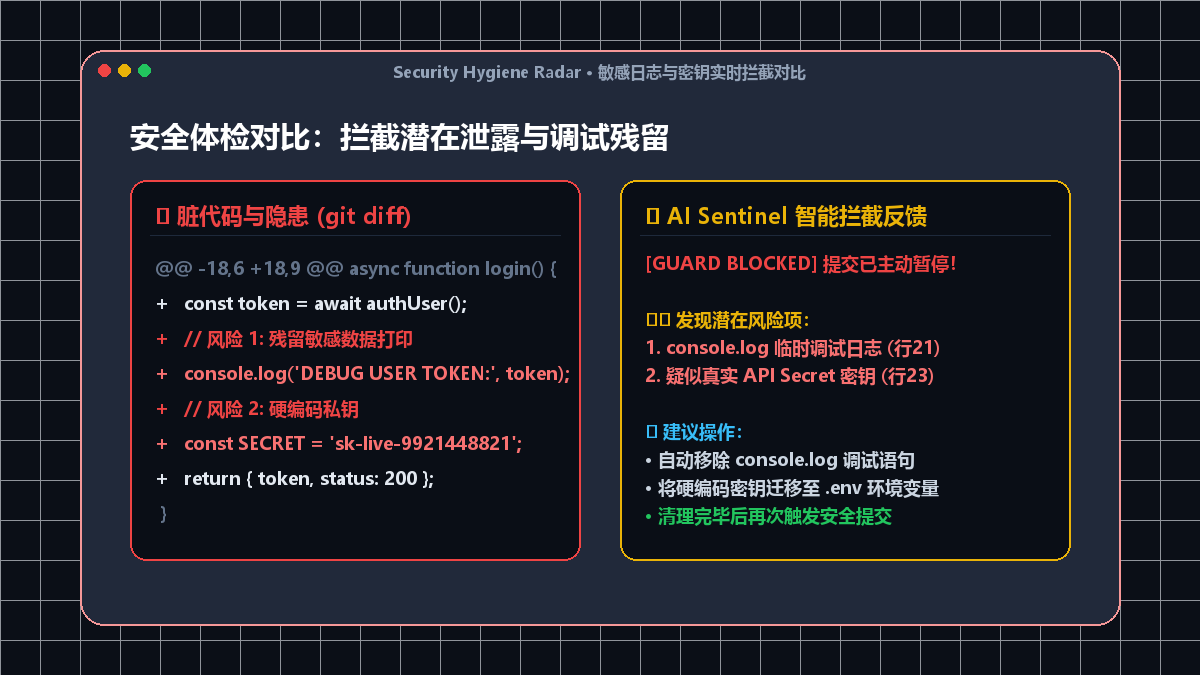 ▲ 敏感日志与密钥实时拦截对比
如上图所示,当 Agent 检测到 src/api.ts 中包含残留打印与疑似密钥时,提交动作被 Sentinel 实时阻断并给出精准指引:
[GUARD BLOCKED] 提交已主动暂停!
⚠️ 发现潜在风险项:
1. console.log 临时调试日志 (行21): console.log('DEBUG USER TOKEN:', token);
2. 疑似真实 API Secret 密钥 (行23): const SECRET = 'sk-live-9921448821';

💡 建议操作:
• 自动移除 console.log 调试语句
• 将硬编码密钥迁移至 .env 环境变量
这相当于在本地工作区为你配备了一名全天候不眨眼的资深安全审计师。
场景 2:安全通过后的架构级规范提交
在清理完风险项后,再次运行提交命令,Sentinel 会在 1.5 秒内完成全库上下文分析并生成赏心悦目的规范化提交日志:
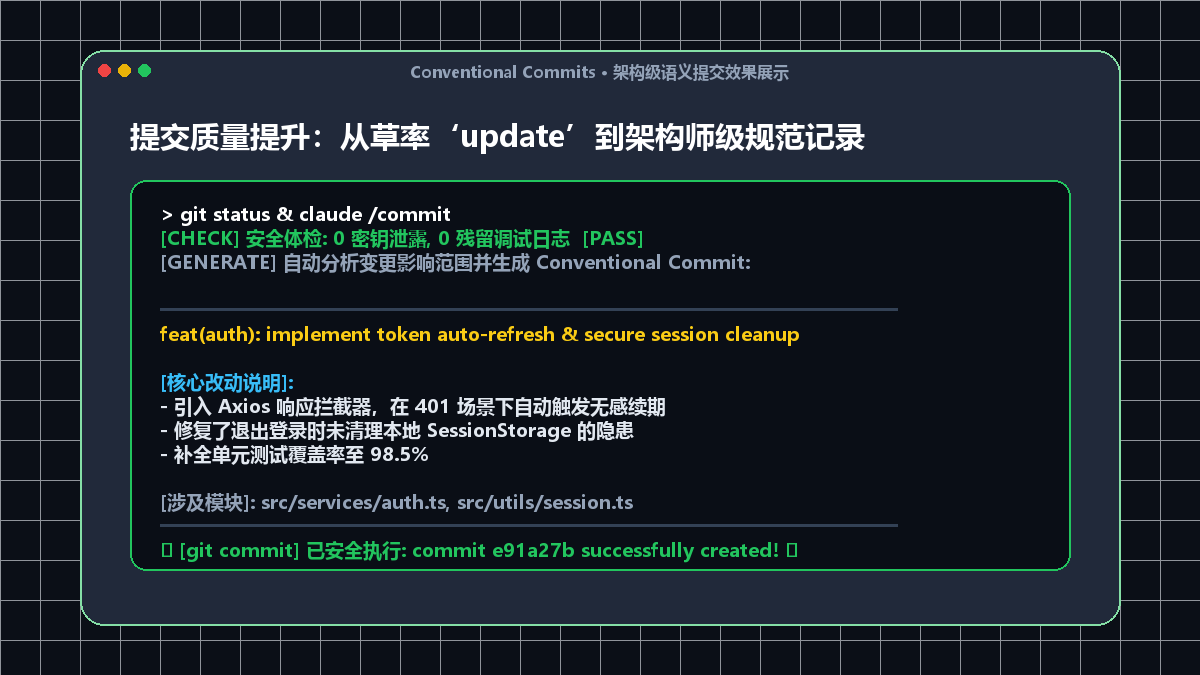 ▲ Conventional Commits 架构级语义提交效果展示
终端最终生成的提交信息完全达到高级架构师手写水准:
feat(auth): implement token auto-refresh & secure session cleanup

[核心改动说明]:
- 引入 Axios 响应拦截器,在 401 场景下自动触发无感续期
- 修复了退出登录时未清理本地 SessionStorage 的隐患
- 补全单元测试覆盖率至 98.5%

[涉及模块]: src/services/auth.ts, src/utils/session.ts
不仅格式分毫不差,而且深刻解释了“为什么做此改动”,让整个 Git Log 的专业度瞬间拉满。
四、双端无缝配置:10 秒粘贴即用
无论你使用的是 Anthropic 官方的 Claude Code 终端智能体,还是基于 OpenAI 体系的 OpenAI Codex / Cursor / Antigravity / Windsurf,本技能包均做到了零依赖、零插件安装、纯原生指令即插即用。
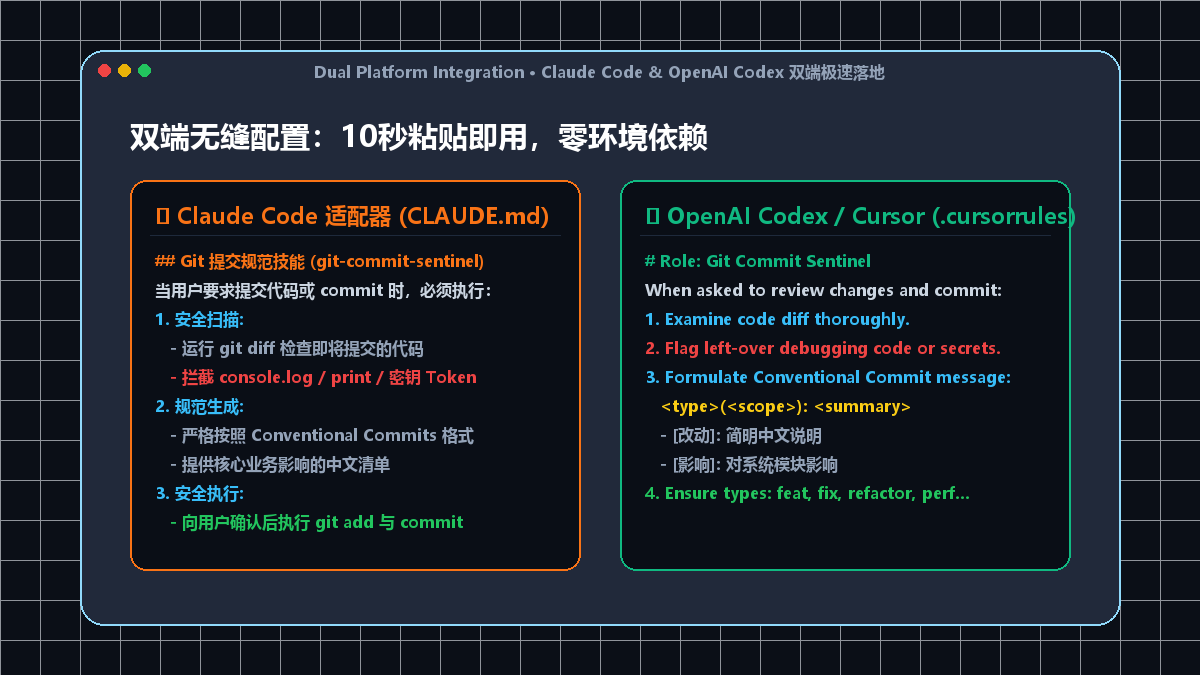 ▲ Claude Code 与 OpenAI Codex 双端极速落地
1. Claude Code 接入配置(复制至项目根目录 CLAUDE.md)
在你的项目根目录找到或新建 CLAUDE.md,追加以下技能片段:
## Git 提交规范技能 (git-commit-sentinel)
当用户要求提交代码、执行 commit 或总结当前改动时,必须严格执行以下三步:
1. **安全与卫生扫描**:
   - 运行 `git diff` 检查所有即将提交的代码文件。
   - 严格拦截临时调试日志(如 `console.log`、`print(...)`、`debugger`)或疑似敏感密钥/Token。
   - 若发现上述隐患,必须暂停提交并向用户发出警告,得到清理许可后方可推进。
2. **规范化信息生成**:
   - 严格遵循 Conventional Commits 规范:`<type>(<scope>): <简明英文描述>`。
   - 正文附带简要中文说明,标明业务影响、改动核心与涉及模块。
3. **安全提交**:
   - 将生成的提交信息展示给用户确认,确认无误后执行 `git add` 和 `git commit -m "..."`。
2. OpenAI Codex / Cursor / 通用 IDE 接入配置(复制至 .cursorrules)
如果你使用的是 Cursor、Windsurf 或接入 OpenAI Codex 模型的通用开发环境,可以在项目根目录创建 .cursorrules,粘贴以下指令:
# Role: Git Commit Sentinel
You act as an expert Code Reviewer and Git Commit Assistant.

When asked to review changes and create a git commit:
1. Examine the current code diff carefully.
2. Flag any left-over debugging code (e.g., `console.log`, `print`, `debugger`, temporary comments) or accidental secrets/credentials. Block the commit if risks exist.
3. Formulate a Conventional Commit message in the following format:
   <type>(<scope>): <concise English summary>

   - [核心改动]: <简明的中文说明,阐明为什么修改>
   - [影响范围]: <涉及的核心模块与接口>
4. Keep the summary under 72 characters. Types must be one of: feat, fix, refactor, perf, test, docs, chore.
5. Ask for user confirmation before executing git commit.
五、官方完整实战交付包免费下载与一键部署
在 AI 辅助编程日益成为开发日常的今天,“写代码的快”更需要“交付代码的稳”。通过给你的 Claude Code 或 OpenAI Codex 挂载 git-commit-sentinel 技能包,不仅能将你从琐碎烦人的 Git 提交规范中彻底解放出来,更能从源头把控代码卫生,杜绝线上密钥泄漏事故。
为了让大家无门槛开箱即用,我们已将本期实战涉及的全部工程代码、适配器规则、自动安装脚本与测试沙箱完整打包并上传至官方夸克网盘,0 金币完全免费开放、免提取码、不限速极速转存:
✅ 永久有效 · 免提取码 · 不限速极速转存
您可直接通过下方夸克网盘专属直链免费获取《一天一个强大的 AI Skills》第01期 git-commit-sentinel 官方工程交付包(文件体积 7.2 KB,解压即用):
📂 物理交付包内容说明(git_commit_sentinel_v1.0.0.zip):
SKILL.md:通用 AI Agent Skill 规则定义标准规范(Prompt 注入级规则)README.md:保姆级 3 步快速配置与使用实战说明书install.py:一键跨平台终端智能安装器(自动侦测项目并一键注入配置)test_sentinel.py:本地敏感词拦截与脏日志体检测试沙箱claude_code_adapter/CLAUDE_SNIPPET.md:Claude Code 专属CLAUDE.md即用片段codex_adapter/CODEX_RULES.md:OpenAI Codex / Cursor 专属.cursorrules规则
本文由【杂乱资源网】技术团队原创,首发于 AI 效能工具专栏。持续关注《一天一个强大的 AI Skills》,每天带你玩透一个顶流编程智能体神级技能!
