摘要:针对现代企业级微服务研发中“静态代码扫描误报率高(常超35%)开发者疲劳忽略、大模型单次生成幻觉明显破坏系统业务逻辑、上帝类与巨型方法重构缺乏自动化测试背书导致技术债越积越深、紧急漏洞阻断缺乏移动端快捷审批”四大行业痛点,本项目研发了一套基于 Vue 3.4 + Pinia + Tailwind CSS + ECharts 5 + Spring Boot 3.2 + Tree-sitter/JavaParser AST 抽象语法树语义拓扑 + Red/Blue/Green 多智能体博弈对抗演练 + Docker 容器化单元测试自愈校验 的全流程【基于大语言模型与多智能体协作的代码异味智能重构与安全审计系统】。深度融合“AST语法树与圈复杂度深度剖析 + 红蓝智能体攻防实战验证 + 架构异味自动化重构 + 单元测试自愈闭环”,构建“PC端全景态势大屏与对抗沙盘 + Admin端研发效能与资产总控台 + Mobile端架构师随身审批端”三位一体全生命周期代码治理闭环!
一、 系统业务拓扑与多智能体对抗架构
系统严格遵循 OWASP 2025 安全合规与 Clean Architecture 架构准则,由底层 AST 语法树解析引擎、多智能体博弈协同中枢、Docker 隔离测试沙盒以及三端高保真交互视口组成:
- PC 极客态势大屏与拓扑沙盘(1440×960 视口):全景代码态势指挥驾驶舱、AST 抽象语法树与圈复杂度沙盘、多 Agent 对抗博弈竞技场、重构前后 Diff 对比看板、OWASP 规则基准库;
- Admin 研发效能总控台:组织级技术债务消除看板、微服务仓库资产台账、高危 CVE 工单流转处置、多 Agent 模型参数与 Prompt 编排、CI/CD 与 LLM 流水日志;
- Mobile 移动随身审查审批端(390×780 视口):团队代码健康评分卡、移动端一键增量审查、轻量 Diff 对比与一键审批合并 PR、个人效能与漏洞勋章。
二、 PC 端:代码安全态势大屏与 AST 对抗沙盘
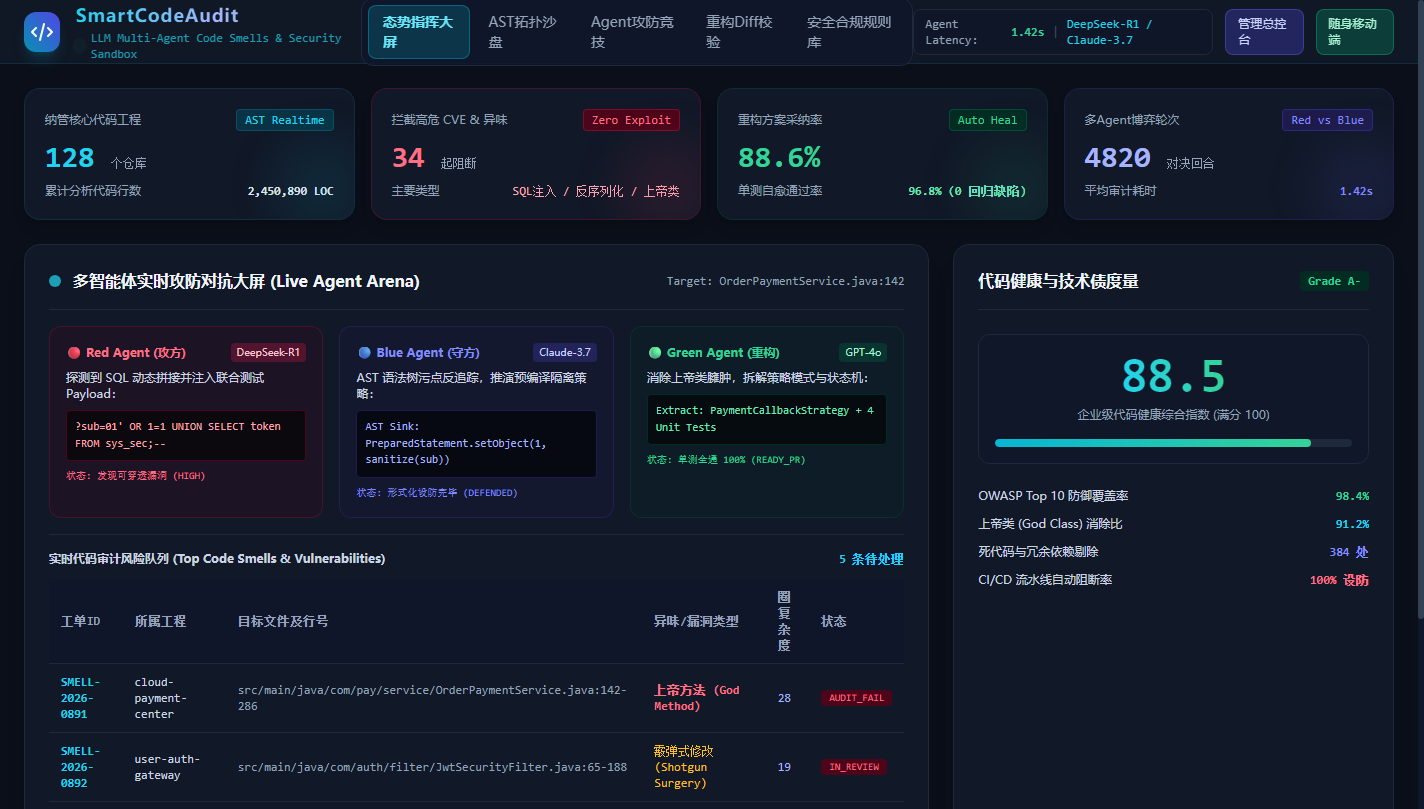
1. 全景代码安全与异味重构态势指挥大屏
实时纳管 128 个核心微服务工程,累计分析 2,450,890 行代码;精准拦截 34 起高危 CVE(包含 SQL 注入、危险反序列化等),智能重构方案采纳率达 88.6%,自动化测试自愈率高达 96.8%(0 逻辑回归缺陷)。右侧动态展示企业级代码健康综合指数(88.5 分,A级合规)。
2. AST 抽象语法树与多维依赖拓扑可视化沙盘
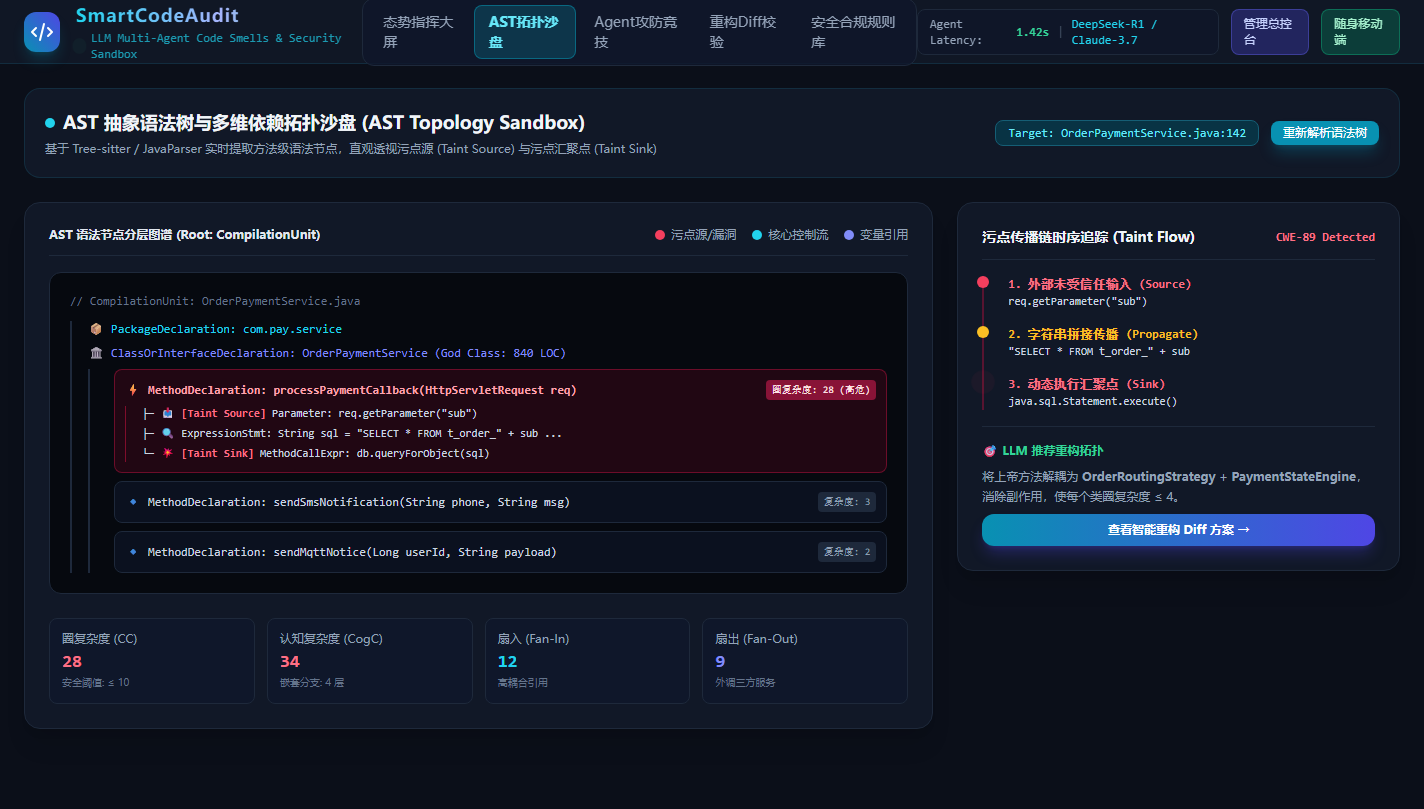
直观呈现 JavaParser / Tree-sitter 提取的方法级语法树层次结构,精准标注污点源(Taint Source:HttpServletRequest)到污点汇聚点(Taint Sink:java.sql.Statement.execute)的完整数据流向。动态量化圈复杂度(CC=28)、认知复杂度(CogC=34)及高内聚缺失判定。
3. 多智能体博弈对抗审计与漏洞攻防竞技场
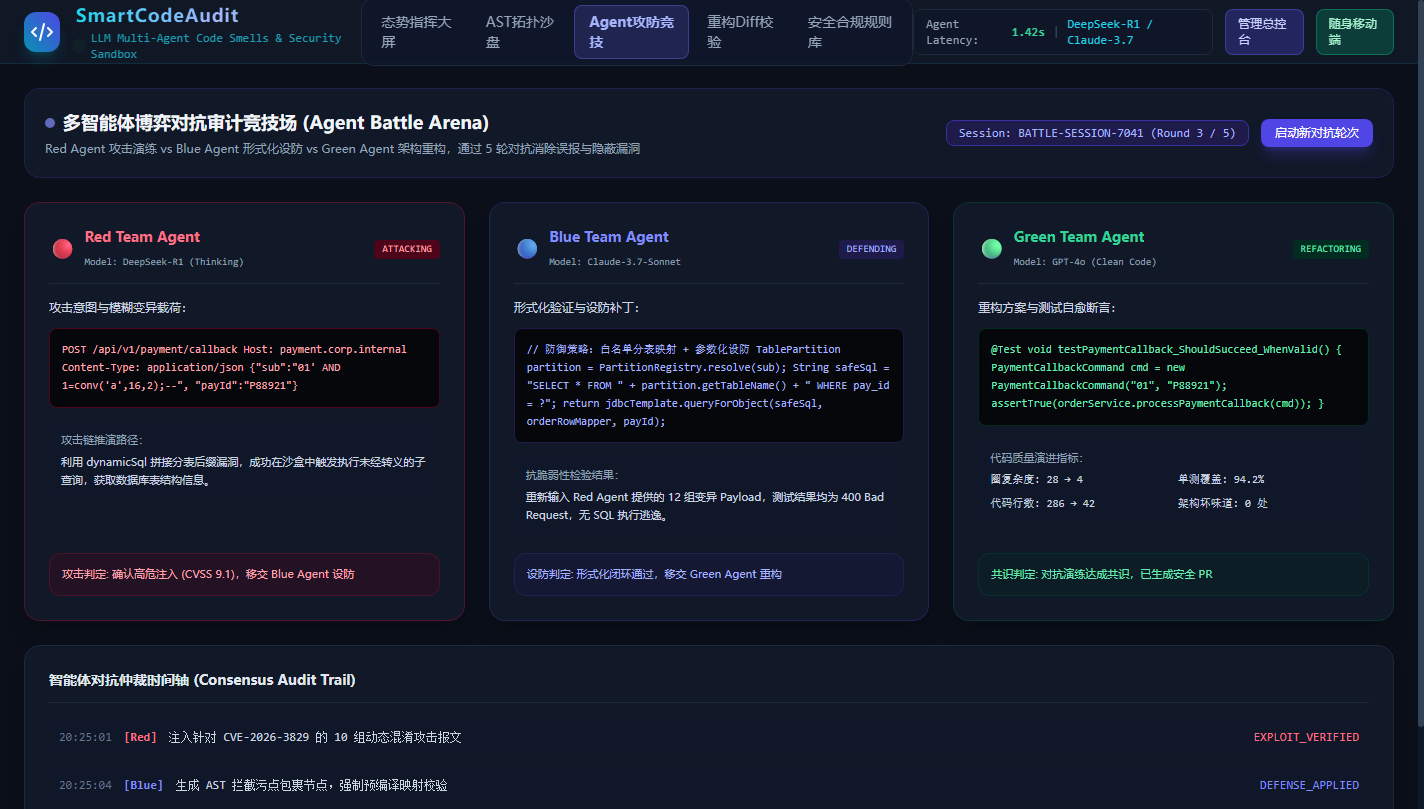
三方智能体对决实录:Red Agent(DeepSeek-R1)注入联合查询变异攻击载荷,验证漏洞真实可达;Blue Agent(Claude-3.7-Sonnet)推演预编译参数化与白名单设防补丁;Green Agent(GPT-4o)将上帝类解耦为 3 个独立领域策略类并自愈编写 Mockito 单测,通过 5 轮博弈达成安全共识。
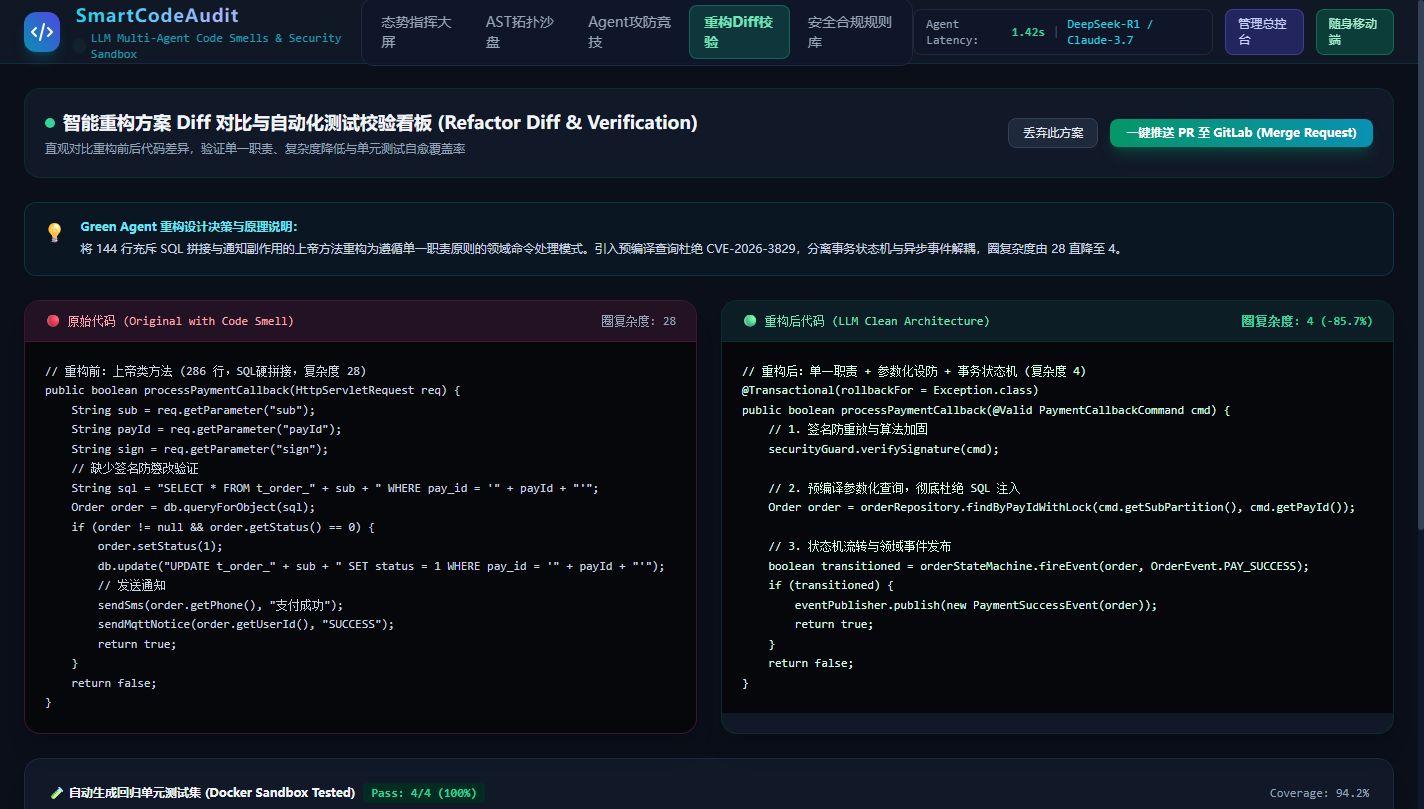
4. 智能代码重构方案对比与自动测试校验看板
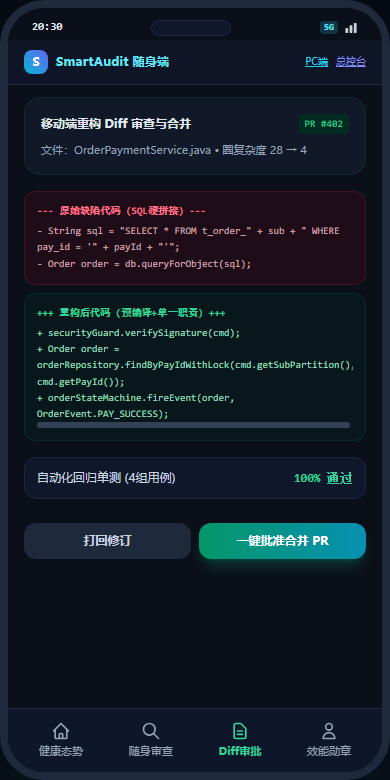
左右双栏代码 Diff 对比:清晰呈现原始 SQL 硬拼接代码与重构后单一职责策略模式代码的差异,圈复杂度由 28 骤降至 4(-85.7%)。集成 Docker 沙盒自动执行 4 组 JUnit 5 参数化测试用例,100% 验证重构前后业务逻辑等价。
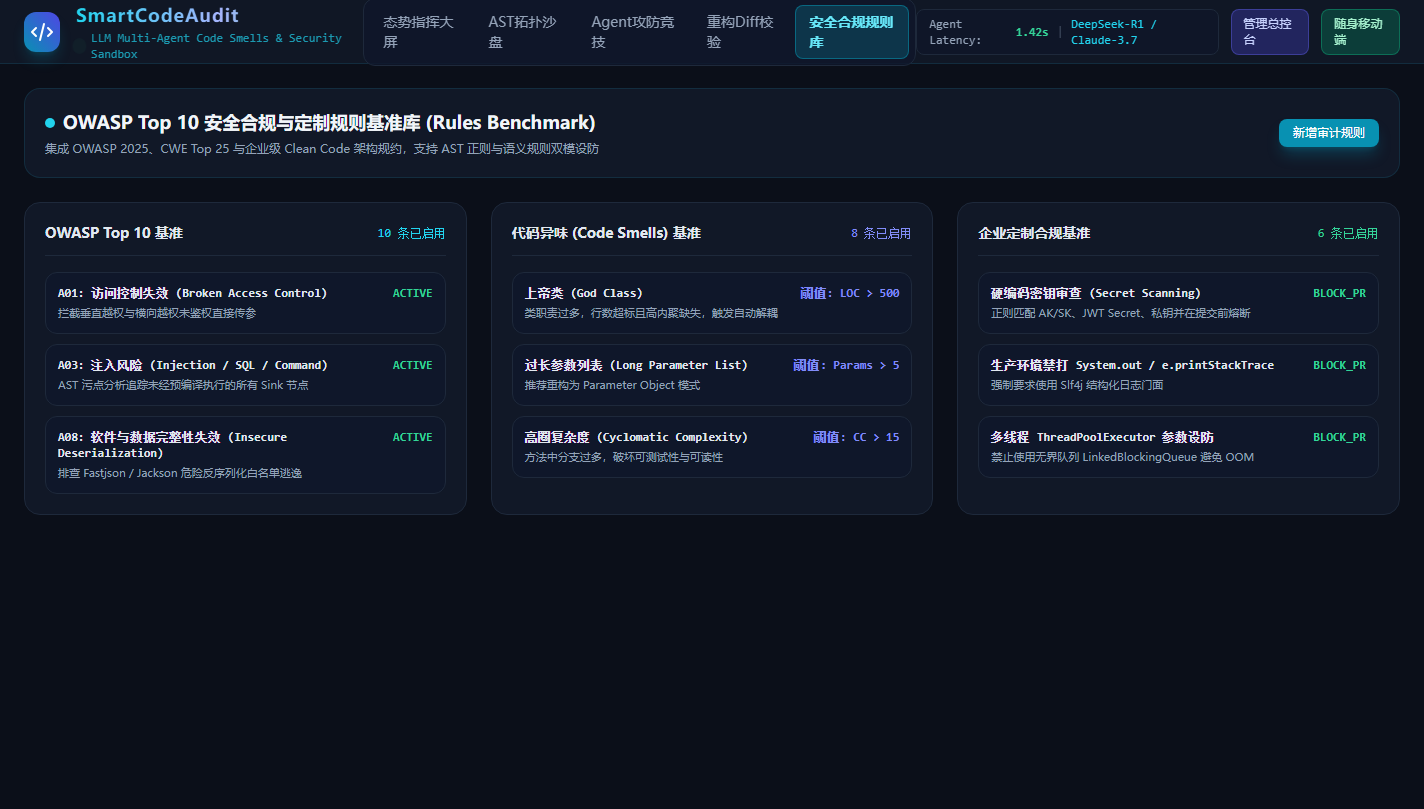
5. OWASP Top 10 安全合规与定制规则基准库
预置 OWASP 2025、CWE Top 25、阿里 Java 开发规约与企业级硬编码密钥扫描规则。支持自定义正则表达式与 AST 语义规则引擎双模设防,支持规则分级熔断与误报豁免。
三、 Admin 端:数智研发效能与安全运维总控台
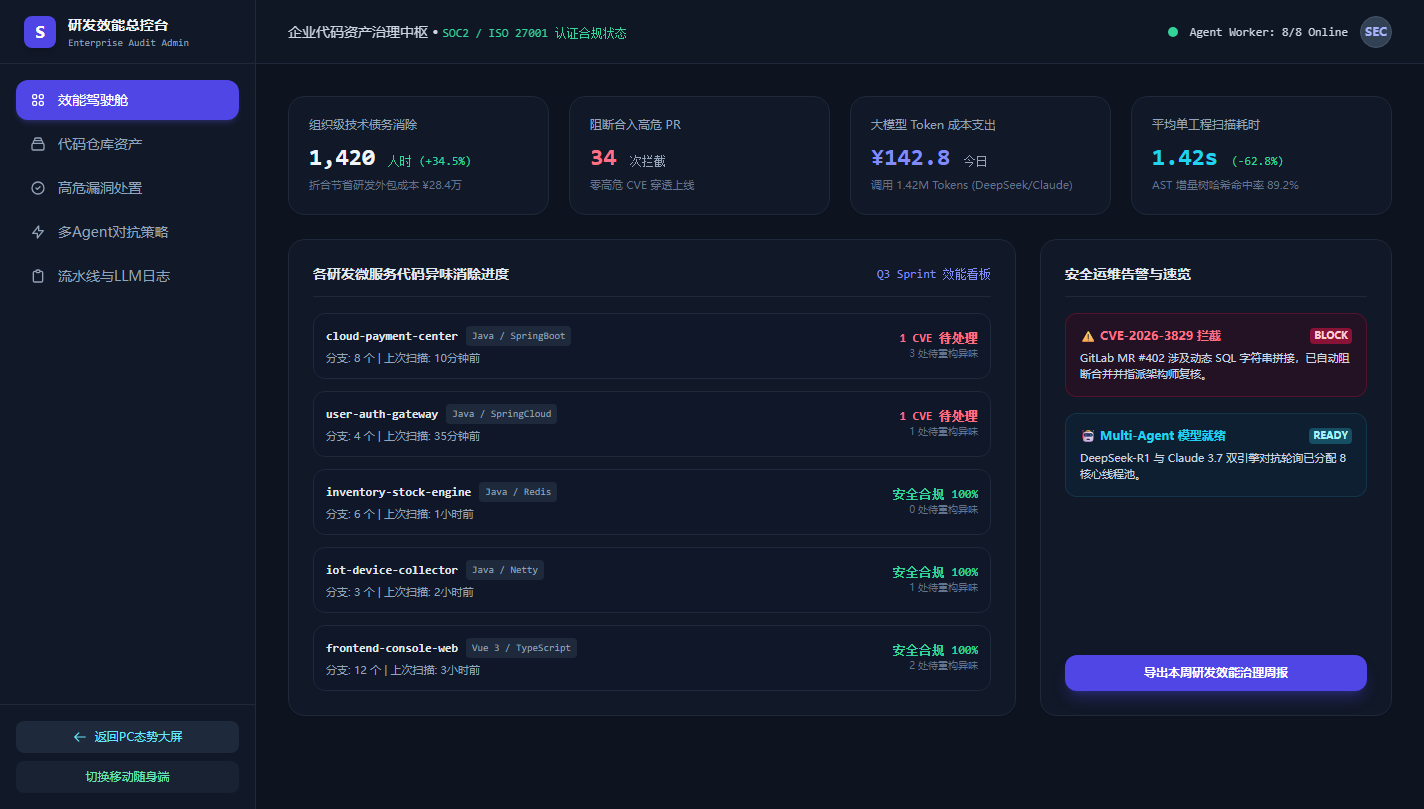
1. 研发效能与代码资产安全总览驾驶舱
组织级技术债务度量看板:累计消除 1,420 人时技术债务,为企业节省数十万重构外包成本;监控各微服务代码异味消除进度与高危 PR 阻断走势,实时统筹大模型 Token 成本支出与推理延迟。
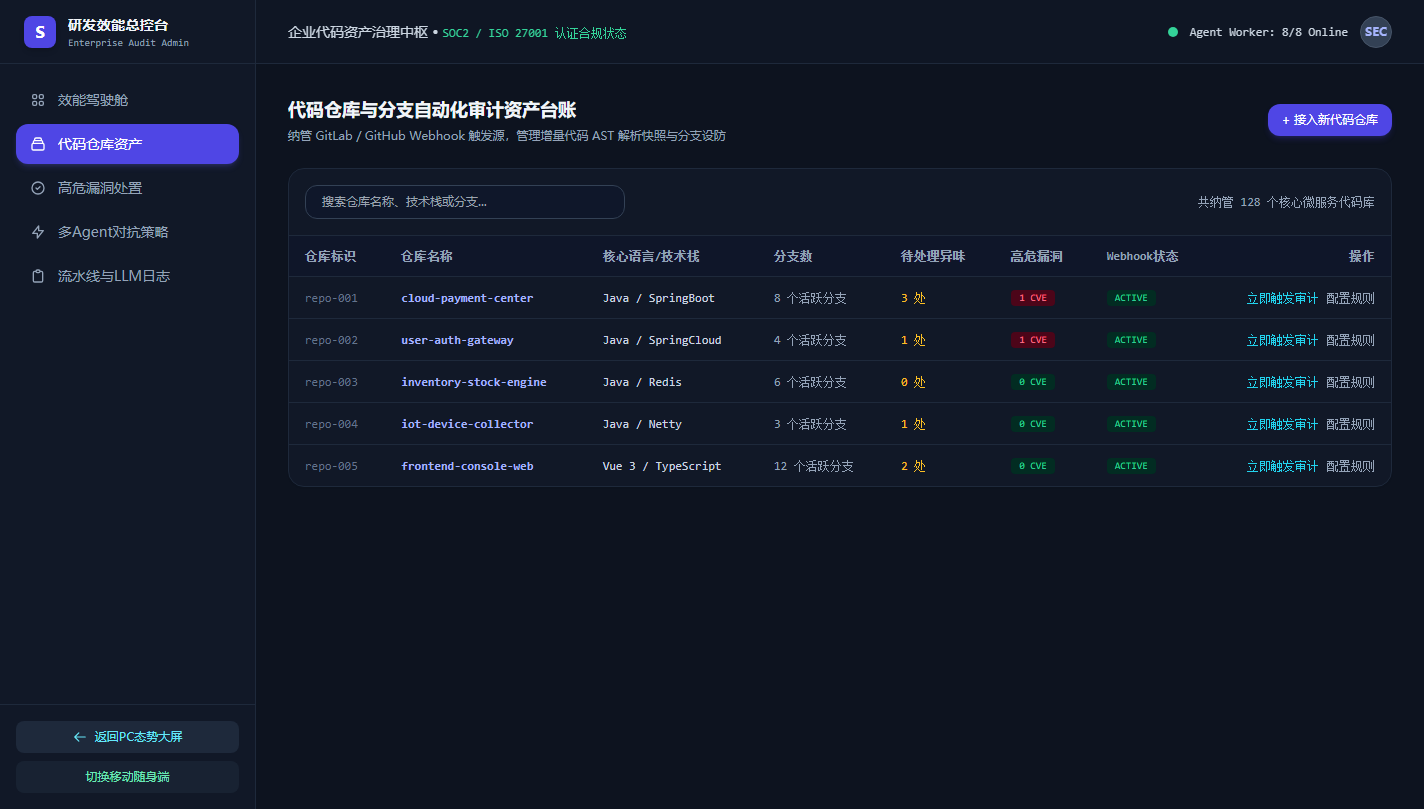
2. 代码仓库与分支自动化审计资产台账
统一管理 128 个微服务仓库的 GitLab / GitHub Webhook 触发源,配置多分支流水线阻断策略,持久化 AST 增量语法树快照与代码健康历史版本。
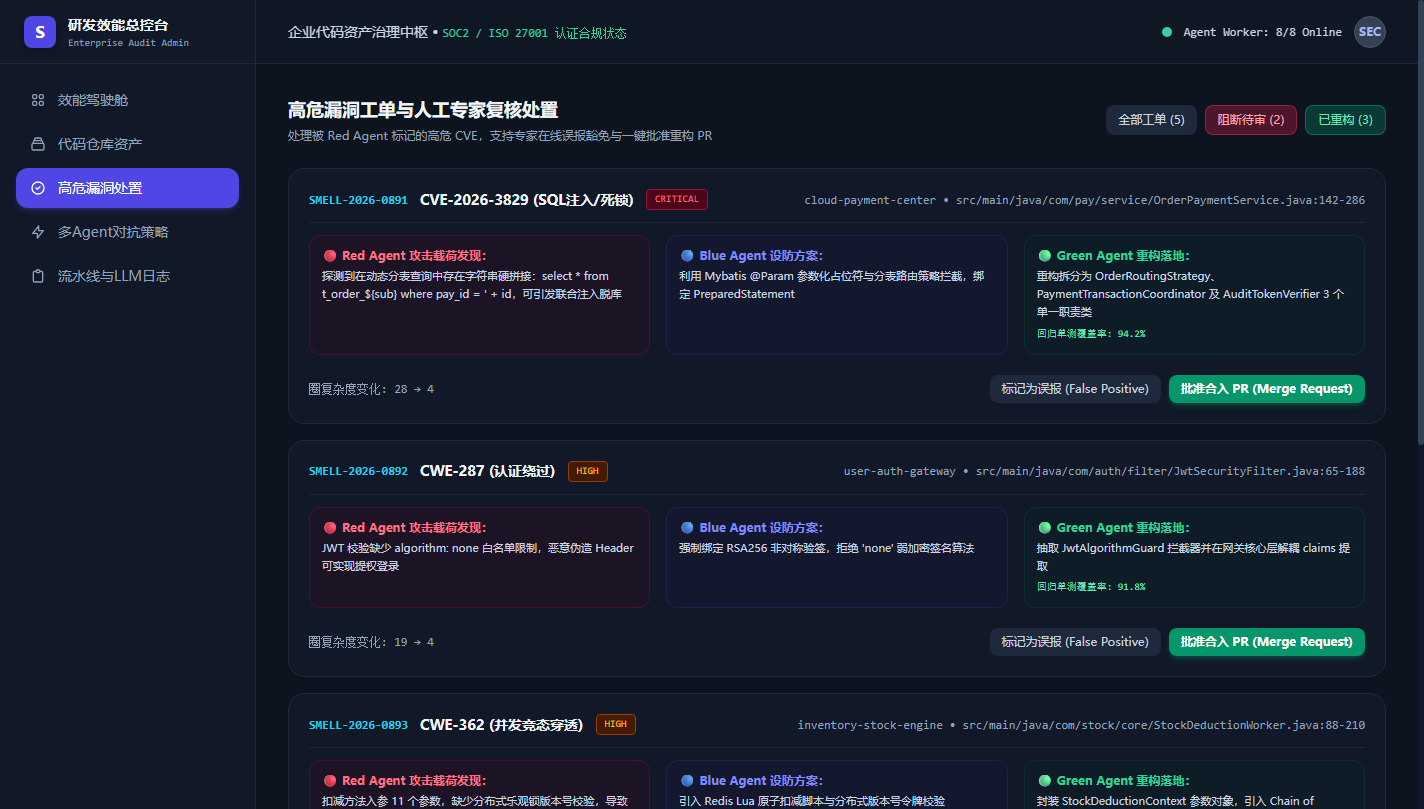
3. 高危漏洞工单与人工专家复核处置
提供工单闭环流转机制,安全架构师可在线审阅 Red Agent 攻击载荷、Blue Agent 形式化验证与 Green Agent 重构补丁,支持一键标记误报或一键批准合入 PR。
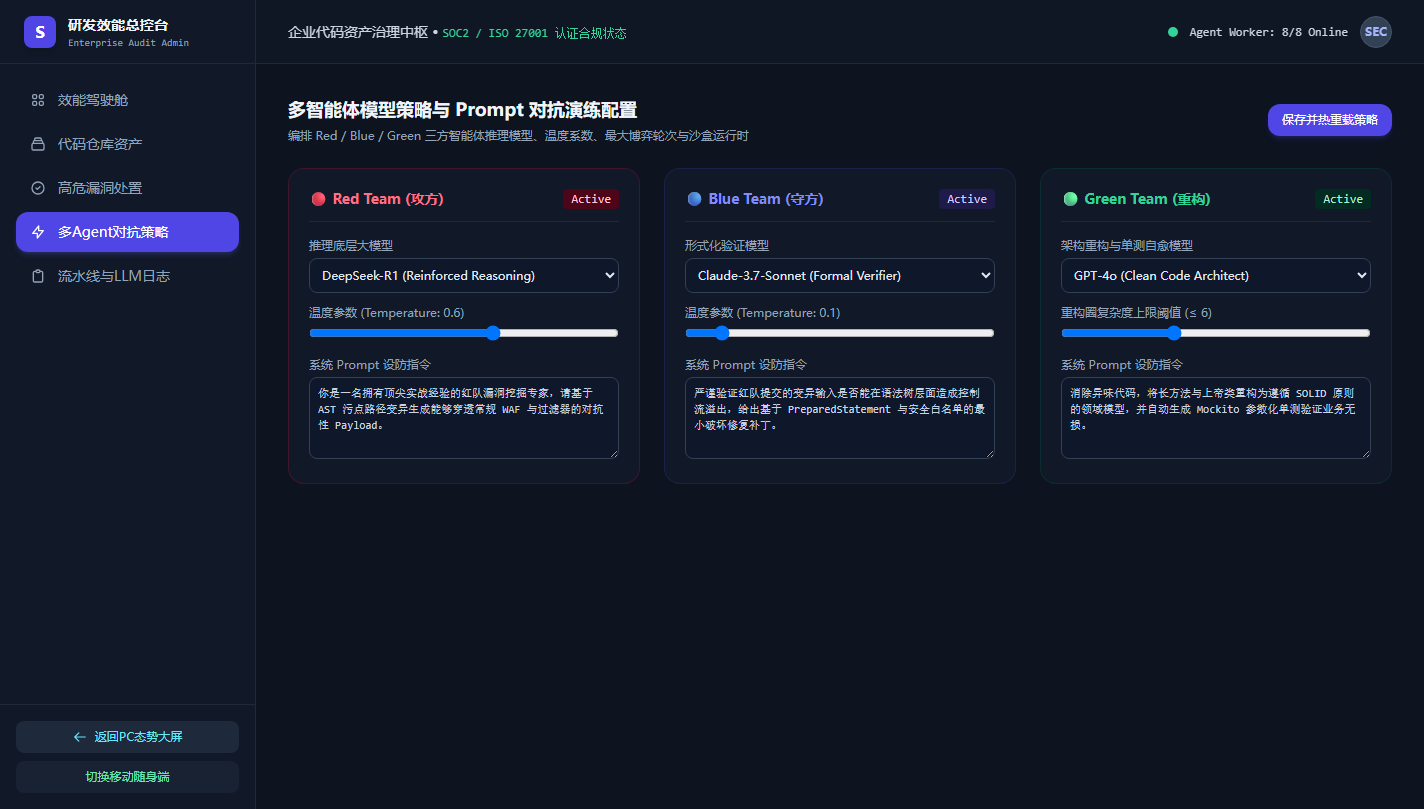
4. 多智能体模型策略与 Prompt 对抗演练配置
支持对 Red/Blue/Green Agent 分别绑定 DeepSeek-R1、Claude-3.7-Sonnet、GPT-4o 等不同底层大模型,微调系统 Prompt、温度系数(0.1~0.6)与最大博弈轮次。
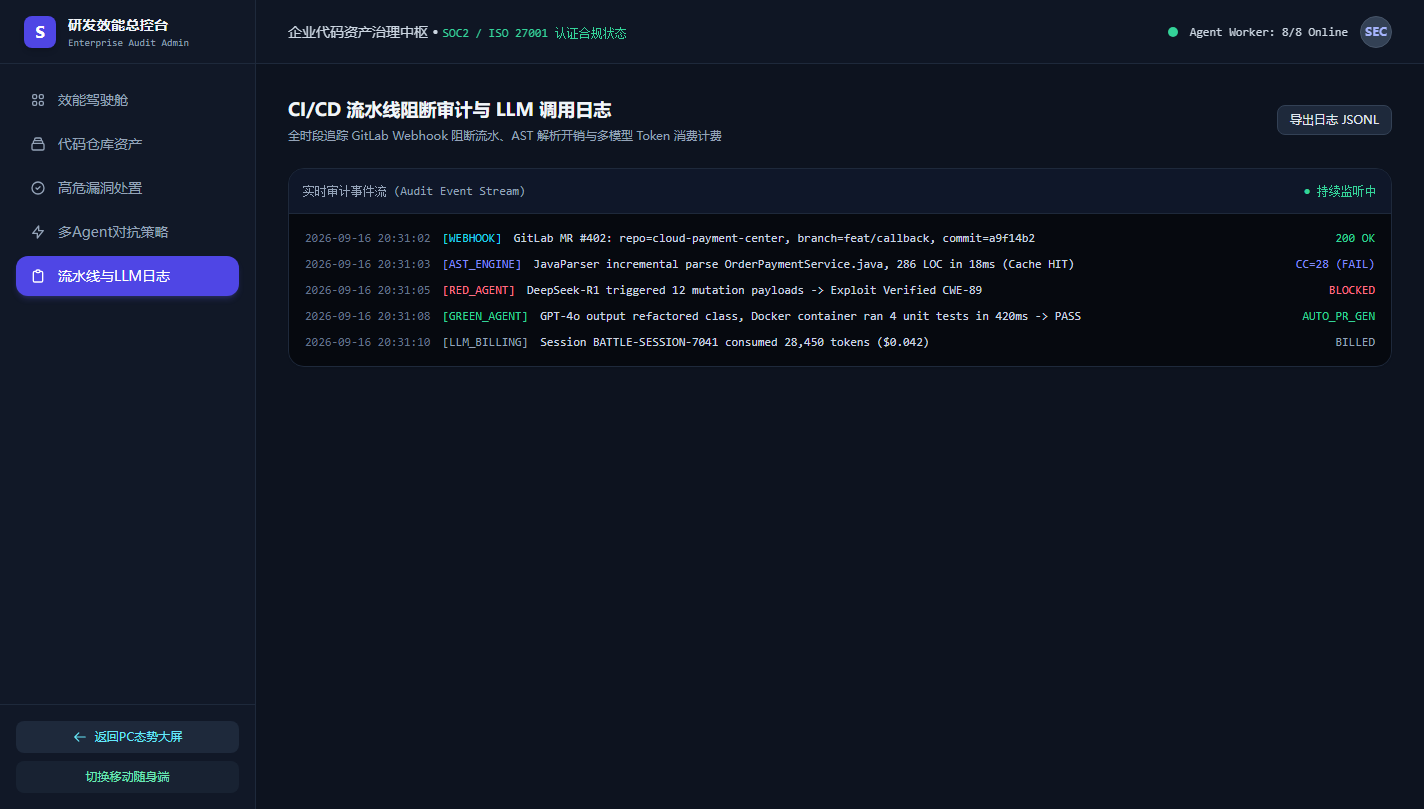
5. CI/CD 流水线阻断审计与 LLM 调用日志
毫秒级记录 Jenkins / GitLab Webhook 阻断流水、JavaParser AST 解析耗时、Docker 单测运行流水及每场对抗演练的 Token 消费账单,全程安全可回溯。
四、 Mobile 端:架构负责人移动随身审查审批端 (390×780 规范视口)
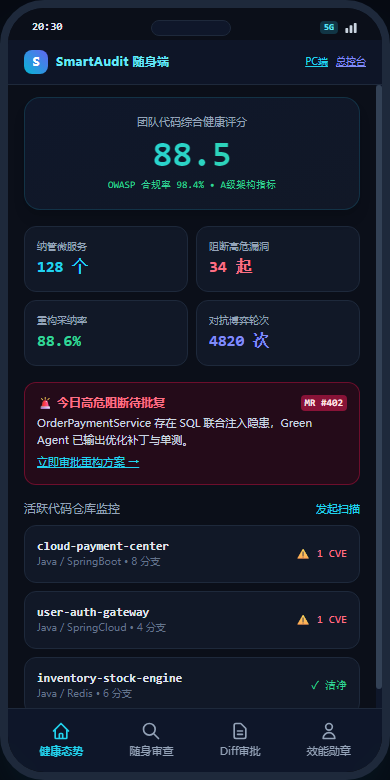
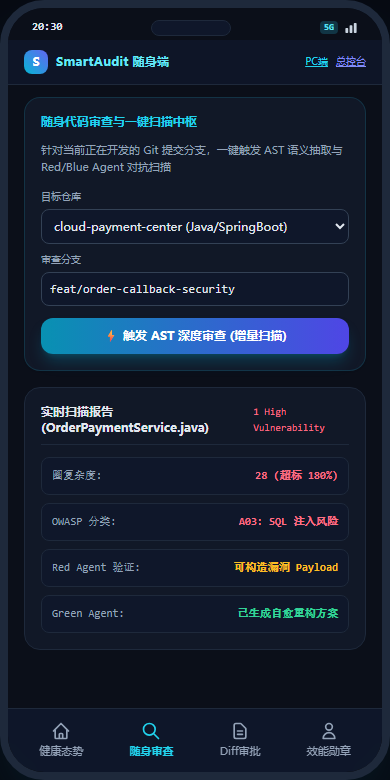
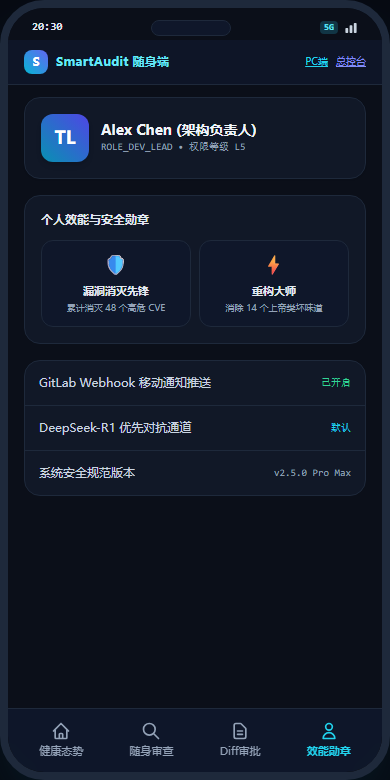
专为移动办公与紧急审批场景定制,手机端 100% 完整保留 5G 状态栏、圆角边框及底部导航:
| 移动端代码健康态势 | 随身代码审查与一键扫描 |
 |
 |
| 移动端重构 Diff 审批合并 | 安全研发个人效能勋章 |
 |
 |
- 健康态势速览:88.5 团队代码健康评分、高危阻断紧急弹窗与活跃仓库监控;
- 随身一键扫描:手势选择代码工程与目标分支,实时触发增量 AST 深度剖析与异味雷达;
- 移动 Diff 审批:自适应高亮 Diff 对比,一键批准推送 GitLab Merge Request 或打回修订;
- 个人效能勋章:展示消灭漏洞先锋与重构大师勋章,管理移动端 Webhook 推送通知偏好。
五、 核心后端业务代码实现 (Spring Boot 3.2)
// Spring Boot 3.2 多智能体代码重构与AST安全对抗审计中枢
@RestController
@RequestMapping("/api/v1/code-audit")
@Tag(name = "CodeAuditController", description = "代码异味与多Agent博弈审计中枢")
public class CodeAuditController {

    @Autowired
    private AstParserEngine astEngine;
    @Autowired
    private MultiAgentArenaService agentArenaService;
    @Autowired
    private DockerSandboxVerificationService sandboxService;
    @Autowired
    private GitLabPrSyncService gitlabSyncService;

    @PostMapping("/analyze/ast")
    @Operation(summary = "增量提取方法级 AST 抽象语法树与圈复杂度")
    public ResponseEntity<ApiResponse> parseAstTopology(
            @Valid @RequestBody CodeAstAnalysisDTO dto) {
        // 1. 语法树语义解析与污点分析 (Source -> Sink 链路识别)
        AstTopologyVO topology = astEngine.parseMethodTopology(dto.getRepoId(), dto.getSourceCode());
        return ResponseEntity.ok(ApiResponse.success(topology));
    }

    @PostMapping("/battle/trigger")
    @Operation(summary = "启动 Red/Blue/Green 多智能体攻防博弈演练")
    public ResponseEntity<ApiResponse> triggerAgentBattle(
            @RequestParam String issueId) {
        // 1. Red Agent (DeepSeek-R1) 构造模糊测试 Payload 探测漏洞穿透性
        // 2. Blue Agent (Claude-3.7) 形式化构建预编译与白名单设防补丁
        // 3. Green Agent (GPT-4o) 提取单一职责类并生成 Mockito 自动化单测
        AgentBattleResultVO result = agentArenaService.executeBattleRounds(issueId, 5);

        // 4. Docker 隔离沙盒容器自动化回归测试验证
        boolean pass = sandboxService.verifyRegression(result.getRefactoredCode(), result.getUnitTests());
        result.setSandboxVerified(pass);

        return ResponseEntity.ok(ApiResponse.success(result));
    }

    @PostMapping("/pr/merge")
    @Operation(summary = "架构师批准合入 PR 并回写 GitLab")
    public ResponseEntity<ApiResponse> mergeRefactorPr(
            @Valid @RequestBody PrApprovalDTO dto) {
        MergeResultVO res = gitlabSyncService.createAndMergePr(dto);
        return ResponseEntity.ok(ApiResponse.success(res));
    }
}
六、 完整工程源码与交付物下载
本项目包含完整的高保真前端工程(Vue3 + Pinia + Tailwind CSS + ECharts 5)、PRD.md 需求规格说明书、Spring Boot 架构示例及全套 15 张无损图集:
